Ingénierie système en aéronautique : ARP4754B, DO-178C et sécurité
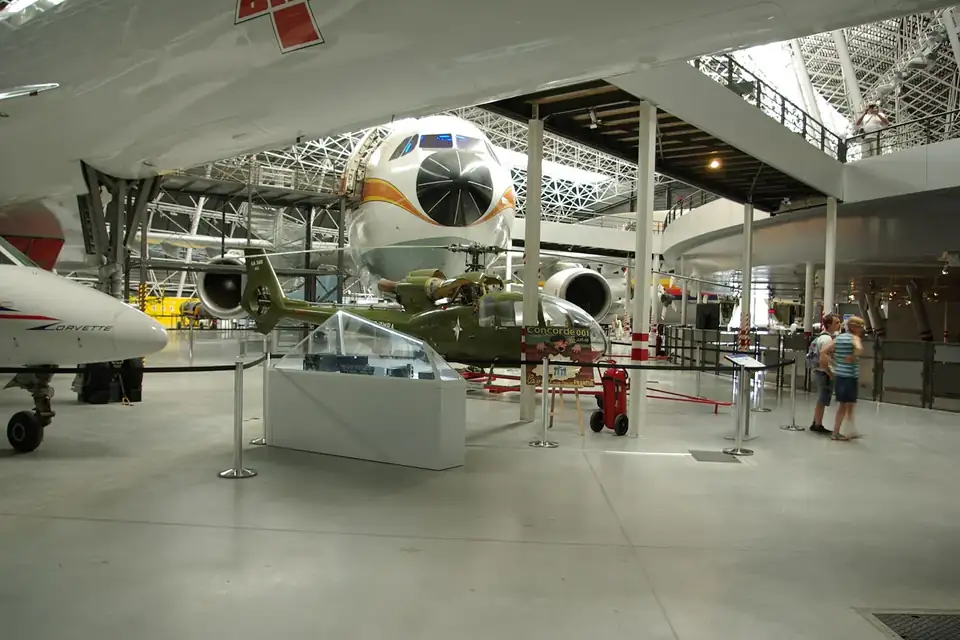
L'aéronautique civile est l'un des secteurs où l'ingénierie système est la plus encadrée. Un avion ne vole qu'après avoir démontré aux autorités qu'il respecte des exigences de navigabilité ; cette démonstration repose sur une chaîne de référentiels qui couvrent l'avion, ses systèmes, son logiciel et son électronique. Comprendre comment ils s'emboîtent est indispensable pour qui travaille dans le secteur.
Le point de départ : la certification
En Europe, la certification des aéronefs relève de l'Agence de l'Union européenne pour la sécurité aérienne (EASA). Pour les grands avions de transport, les exigences techniques sont rassemblées dans les spécifications de certification CS-25 ; leur équivalent américain, publié par l'administration fédérale de l'aviation, est la partie 25 du titre 14 du code des règlements fédéraux (14 CFR Part 25). D'autres spécifications couvrent les avions légers, les hélicoptères, les moteurs.
Ces textes disent ce qui doit être démontré, notamment pour la sécurité des systèmes : en substance, plus les conséquences d'une défaillance sont graves, plus sa probabilité doit être faible, et aucune défaillance unique ne doit conduire à une situation catastrophique. Ils ne disent pas comment développer un système pour y parvenir. C'est le rôle des documents de recommandations, élaborés par les organismes de normalisation du secteur et reconnus par les autorités comme moyens acceptables de conformité.
ARP4754B : le développement des avions et de leurs systèmes
Le document central pour l'ingénierie système est l'ARP4754, publié par SAE International, dont la révision B date de décembre 2023. Intitulé « Guidelines for Development of Civil Aircraft and Systems », il propose des recommandations pour développer avions et systèmes en mettant l'accent sur la sécurité de la conception d'ensemble, la démonstration de la conformité réglementaire et le respect des exigences internes des entreprises. Il couvre la validation des exigences et la vérification de la mise en œuvre de la conception. Il a été rédigé en référence à la CS-25 et au 14 CFR Part 25, et peut s'appliquer à d'autres règlements.
On y retrouve les grands processus de l'ingénierie système : définition des fonctions de l'avion, allocation aux systèmes, développement des architectures, allocation des exigences aux éléments matériels et logiciels, intégration, validation des exigences, vérification, gestion de la configuration et assurance du processus. La logique est très proche de celle de la norme ISO/IEC/IEEE 15288, adaptée aux exigences de la certification.
L'ARP4754B renvoie explicitement à d'autres documents pour les sujets qui ont leur propre référentiel : le développement du logiciel, celui du matériel électronique et les processus d'évaluation de la sécurité.
ARP4761A : l'évaluation de la sécurité
L'évaluation de la sécurité est menée en parallèle du développement, selon les méthodes décrites dans l'ARP4761A (équivalent européen : ED-135). Elle commence par une analyse des dangers au niveau des fonctions de l'avion, qui classe chaque condition de panne selon la gravité de ses effets. Elle se poursuit par des évaluations préliminaires de la sécurité des systèmes, qui orientent l'architecture (redondances, ségrégation, surveillance), puis par des analyses détaillées (arbres de défaillances, analyses des modes de défaillance et de leurs effets, analyses de causes communes) qui démontrent que les objectifs sont atteints.
Ces analyses déterminent les niveaux d'assurance du développement : plus une fonction contribue à des conditions de panne graves, plus le niveau de rigueur exigé pour son développement est élevé. Ces niveaux, notés de A (le plus exigeant) à E, sont ensuite déclinés vers le logiciel et le matériel.
DO-178C et DO-254 : logiciel et électronique
Le logiciel embarqué est développé selon le DO-178C, publié par RTCA (équivalent européen : ED-12C de l'EUROCAE). Il définit, pour chaque niveau de logiciel, des objectifs à atteindre : planification, exigences de haut et de bas niveau, conception, codage, vérification (dont la couverture structurelle du code, d'autant plus exigeante que le niveau est élevé), gestion de configuration, assurance qualité. Des suppléments traitent du développement basé sur les modèles, des technologies orientées objet et des méthodes formelles ; un document distinct, le DO-330, porte sur la qualification des outils.
Le matériel électronique complexe (circuits programmables, composants spécifiques) relève du DO-254 (ED-80), qui transpose une logique analogue au cycle de vie du matériel.
- CS-25 / 14 CFR Part 25 : ce qu'il faut démontrer (autorités).
- ARP4754B : comment développer l'avion et ses systèmes.
- ARP4761A (ED-135) : comment évaluer la sécurité.
- DO-178C (ED-12C) : comment développer le logiciel embarqué.
- DO-254 (ED-80) : comment développer le matériel électronique.
La place du MBSE
Les référentiels aéronautiques ne demandent pas de modèle SysML. Mais leurs exigences de traçabilité (des fonctions de l'avion jusqu'aux exigences logicielles, et de celles-ci jusqu'aux essais), de gestion des changements et de démonstration de couverture sont exactement celles que la modélisation facilite. Une méthode comme Arcadia est d'ailleurs née chez Thales, un groupe de l'aéronautique et de la défense.
L'usage de modèles dans un dossier de certification pose cependant des questions spécifiques : qualification des outils qui génèrent du code ou des documents, validation des modèles eux-mêmes, accord préalable avec l'autorité sur la façon dont le modèle sert de preuve. Le supplément du DO-178C consacré au développement basé sur les modèles traite ces questions pour le logiciel.
Ce que cela change pour l'ingénieur système
- La rigueur documentaire : chaque exigence, chaque décision, chaque résultat d'essai doit pouvoir être retrouvé et justifié, parfois des décennies plus tard.
- La sécurité comme fil rouge : l'architecture se construit en dialogue permanent avec les analyses de sécurité.
- La validation des exigences : l'ARP4754B insiste sur la démonstration que les exigences elles-mêmes sont correctes et complètes, pas seulement qu'elles sont satisfaites.
- Le dialogue avec l'autorité : les plans de certification sont discutés en amont, et les choix méthodologiques doivent être acceptés.
Ces compétences sont au cœur du métier décrit dans notre article ingénieur système : missions et compétences. Elles se transposent largement aux autres secteurs réglementés, avec leurs propres normes : voir notre article sur le ferroviaire et l'automobile. En France, Toulouse et Bordeaux accueillent d'importants sites aéronautiques, deux territoires présentés dans notre guide où s'installer près des grands pôles industriels.
Sources
- SAE International, ARP4754B, Guidelines for Development of Civil Aircraft and Systems, 20 décembre 2023 (résumé et domaine d'application).
- SAE International, ARP4761A ; EUROCAE, ED-135.
- RTCA, DO-178C, Software Considerations in Airborne Systems and Equipment Certification, et suppléments DO-331 (développement basé sur les modèles), DO-332, DO-333 ; EUROCAE, ED-12C.
- RTCA, DO-254 ; EUROCAE, ED-80.
- Agence de l'Union européenne pour la sécurité aérienne, spécifications de certification CS-25 ; Federal Aviation Administration, 14 CFR Part 25.
 Métiers & secteurs
Le métier d'ingénieur système
Missions, compétences, intitulés voisins et évolutions : le métier, au-delà de l'intitulé.
 Métiers & secteurs
Ferroviaire et automobile
EN 50126, EN 50716, ISO 26262, SIL et ASIL : les référentiels de sûreté, et leur lien avec l'ingénierie système.
 Métiers & secteurs
Où s'installer quand on est ingénieur système
Toulouse, Bordeaux, Paris-Saclay, Grenoble : emplois, communes, transports et logement, chiffres Insee à l'appui.